Pare-feu
Activer le pare-feu, choisir les politiques par défaut et gérer les règles de votre VPS.
Le pare-feu filtre le trafic avant qu'il n'atteigne votre VPS. Il se règle en bas de l'onglet Réseau et pare-feu.
L'état et les politiques par défaut
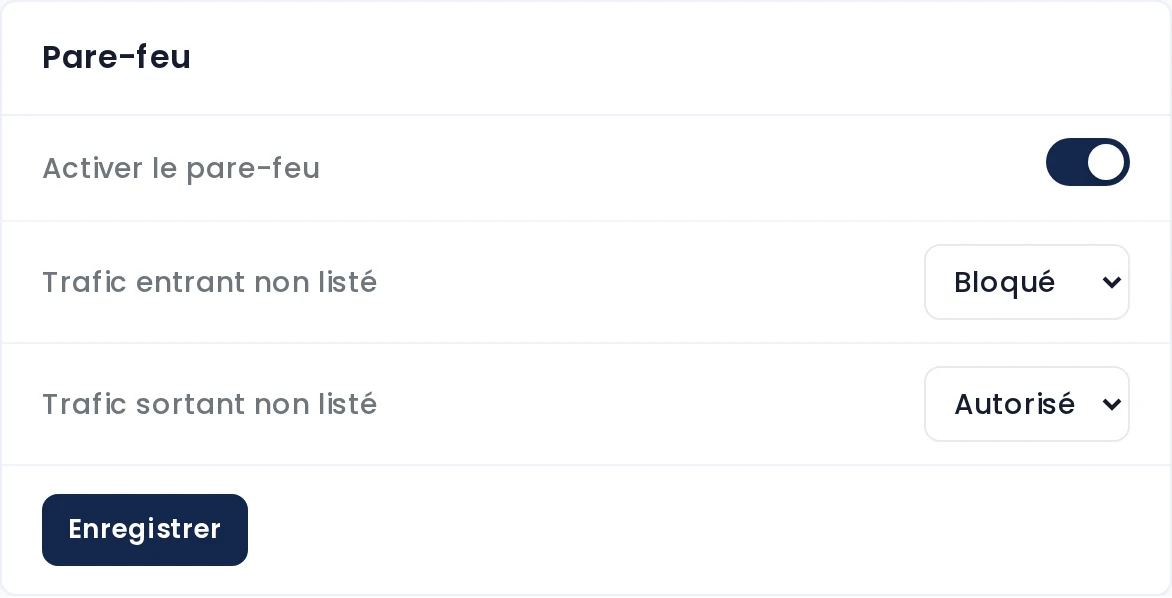
- Activer le pare-feu : l'interrupteur met le filtrage en marche.
- Trafic entrant non listé et Trafic sortant non listé : ce qui arrive au trafic qui ne correspond à aucune règle : Autorisé, Bloqué (ignoré sans réponse) ou Rejeté (refusé avec une réponse).
- Enregistrer applique le changement.
Le réglage le plus courant : entrant Bloqué, sortant Autorisé, et une règle pour chaque service à ouvrir.
Les règles
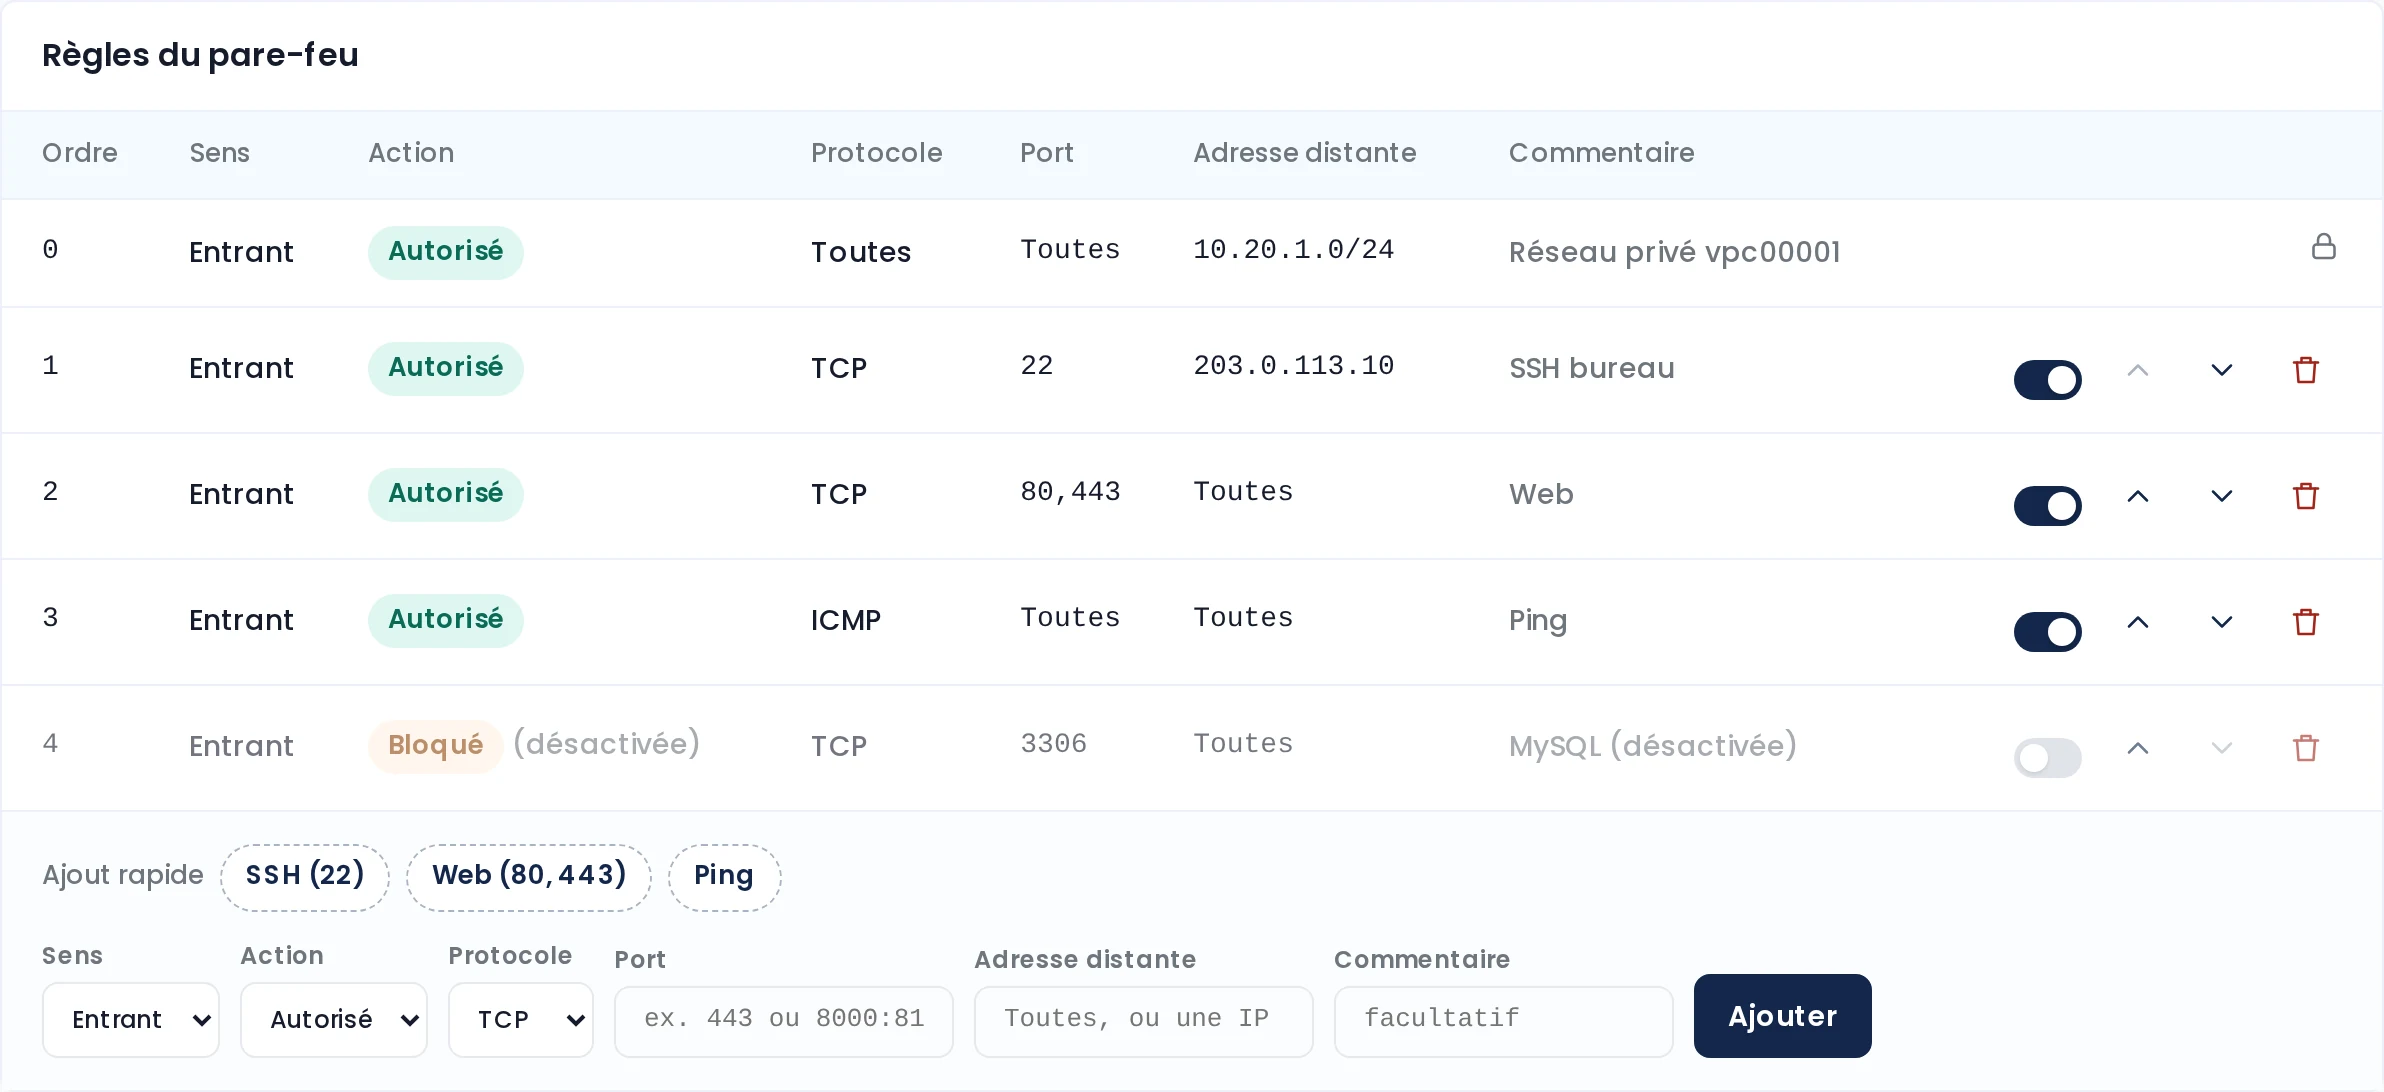
Les règles sont lues de haut en bas : la première qui correspond s'applique. Chaque ligne indique le sens, l'action, le protocole, le port, l'adresse distante et le commentaire. Une règle désactivée reste dans la liste, grisée.
Pour chaque règle : Monter la règle, Descendre la règle, Désactiver la règle (ou l'activer), Supprimer la règle.
Ajouter une règle
Choisissez Modifier les règles, puis remplissez Ajouter une règle et choisissez Ajouter :
| Champ | Exemple |
|---|---|
| Sens | Entrant ou Sortant |
| Action | Autorisé, Bloqué ou Rejeté |
| Protocole | TCP, UDP, ICMP ou Tous |
| Port | 443, 80,443 ou une plage 8000:8100 (TCP et UDP seulement) |
| Adresse distante | Vide pour toutes, une IP (203.0.113.10) ou un réseau (203.0.113.0/24) |
| Commentaire | Facultatif : « SSH bureau » |
Ajout rapide crée en un clic les règles courantes : SSH (22), Web (80, 443) et Ping.
Les règles gérées par CorceLink
Les règles marquées d'un cadenas, Règle gérée par CorceLink, autorisent par exemple vos réseaux privés. Elles ne peuvent être ni modifiées ni supprimées, aucune règle ne peut être placée au-dessus d'elles, et le pare-feu ne peut pas être désactivé tant qu'elles existent : c'est ce qui garantit l'isolation de vos réseaux.
Messages d'erreur
| Message | Solution |
|---|---|
| Cette règle n'est pas valide. | Vérifiez le port et l'adresse distante. |
| Un port ne peut être indiqué que pour TCP ou UDP. | Choisissez TCP ou UDP, ou retirez le port. |
| Une règle ne peut pas être placée au-dessus des règles gérées par CorceLink. | Placez-la sous les règles verrouillées. |
| Nombre maximal de règles atteint. | Regroupez des ports dans une même règle (80,443). |
| Patientez une seconde avant la modification suivante. | Réessayez une seconde plus tard. |