Routage et options avancées
Adresses secondaires, adresse flottante, contrôle source/destination et table de routage.
Ces options servent aux architectures avancées : passerelle NAT ou VPN, adresse partagée entre deux serveurs.
Les options d'un VPS
Sur la ligne d'un VPS, Options ouvre ses options réseau.
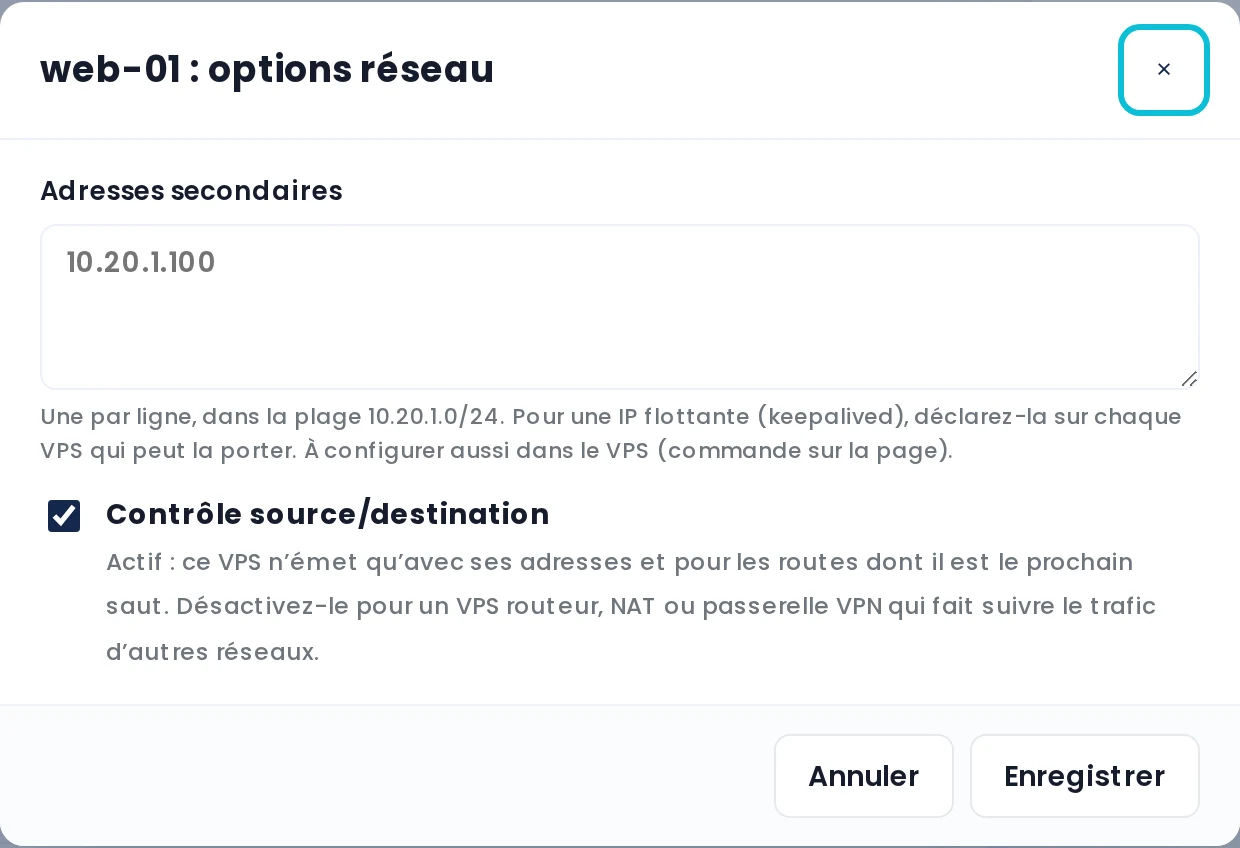
Adresses secondaires
Ajoutez au VPS d'autres adresses de la plage, en plus de son adresse principale. Pour une adresse flottante partagée entre deux serveurs (keepalived, par exemple), déclarez la même adresse secondaire sur les deux : celui qui la porte peut changer à tout moment.
Contrôle source/destination
Actif par défaut : le VPS ne peut émettre que depuis ses propres adresses. Désactivez-le uniquement sur un VPS qui relaie le trafic des autres : routeur, passerelle NAT ou VPN.
La table de routage
La table de routage du réseau envoie le trafic d'une destination vers un VPS du réseau, le prochain saut. Exemple : votre bureau (192.168.50.0/24) est joint par un VPN installé sur web-01.
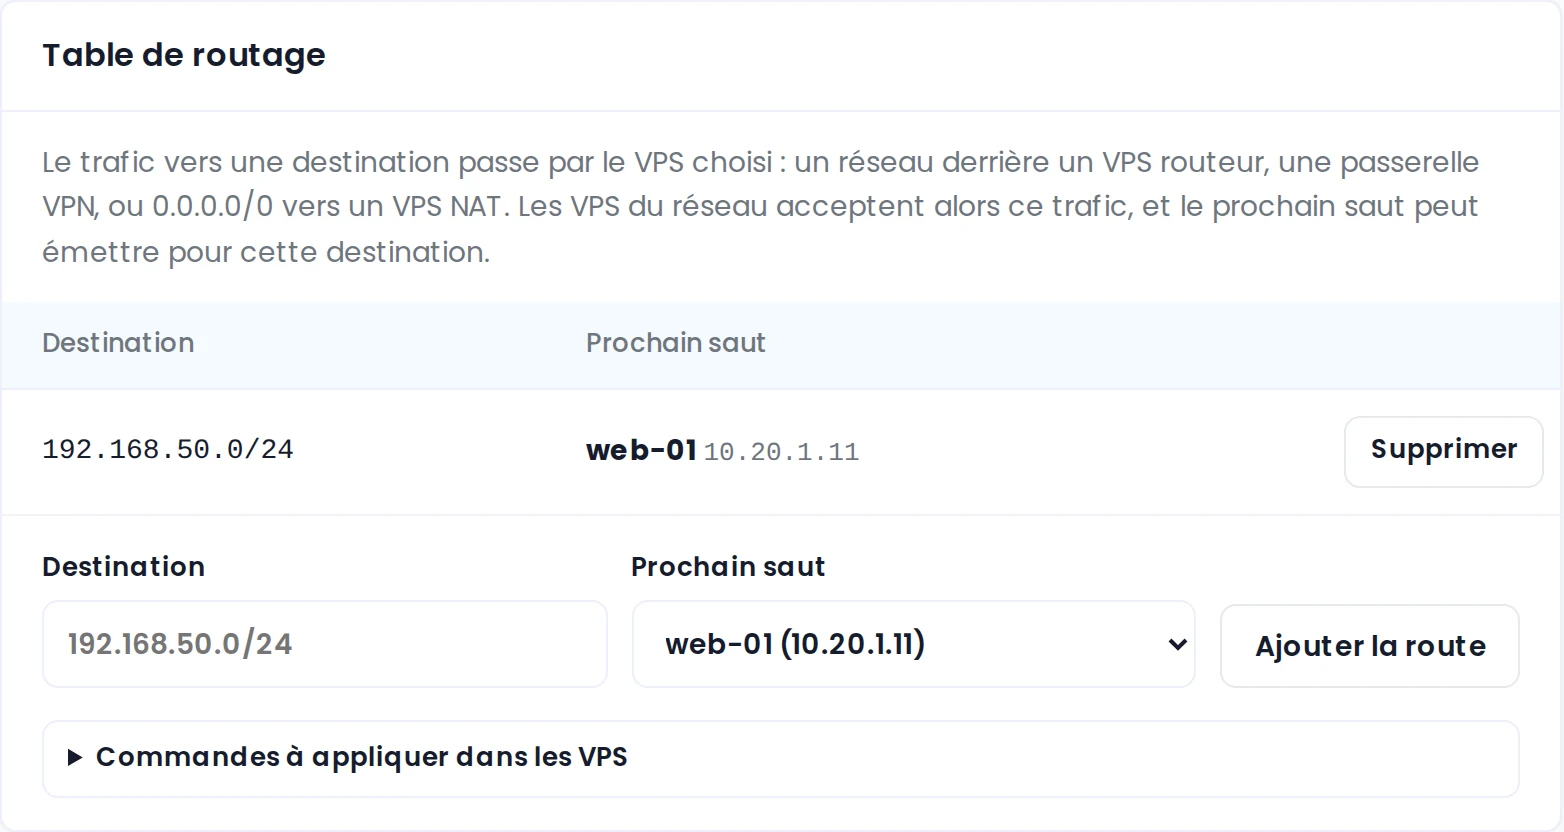
| Destination | Prochain saut | Usage |
|---|---|---|
192.168.50.0/24 |
Le VPS qui porte le VPN | Joindre votre bureau |
0.0.0.0/0 |
Le VPS passerelle NAT | Faire sortir le trafic par une passerelle |
Jusqu'à 20 routes par réseau. La table autorise ce trafic dans le réseau ; il reste à configurer les systèmes.
# Sur le VPS passerelle : autoriser le relais du trafic
sysctl -w net.ipv4.ip_forward=1
# Sur la passerelle NAT : faire sortir le trafic du réseau par l'adresse publique
iptables -t nat -A POSTROUTING -s 10.20.1.0/24 -o eth0 -j MASQUERADE
# Sur les autres VPS : la route vers la destination, par l'adresse privée de la passerelle
ip route add 192.168.50.0/24 via 10.20.1.11